La Concejalía de Innovación del Ayuntamiento de Fuenlabrada ha alertado sobre múltiples vulnerabilidades detectadas en equipos de red de Zyxel que podrían permitir la ejecución de órdenes maliciosas en los dispositivos afectados.
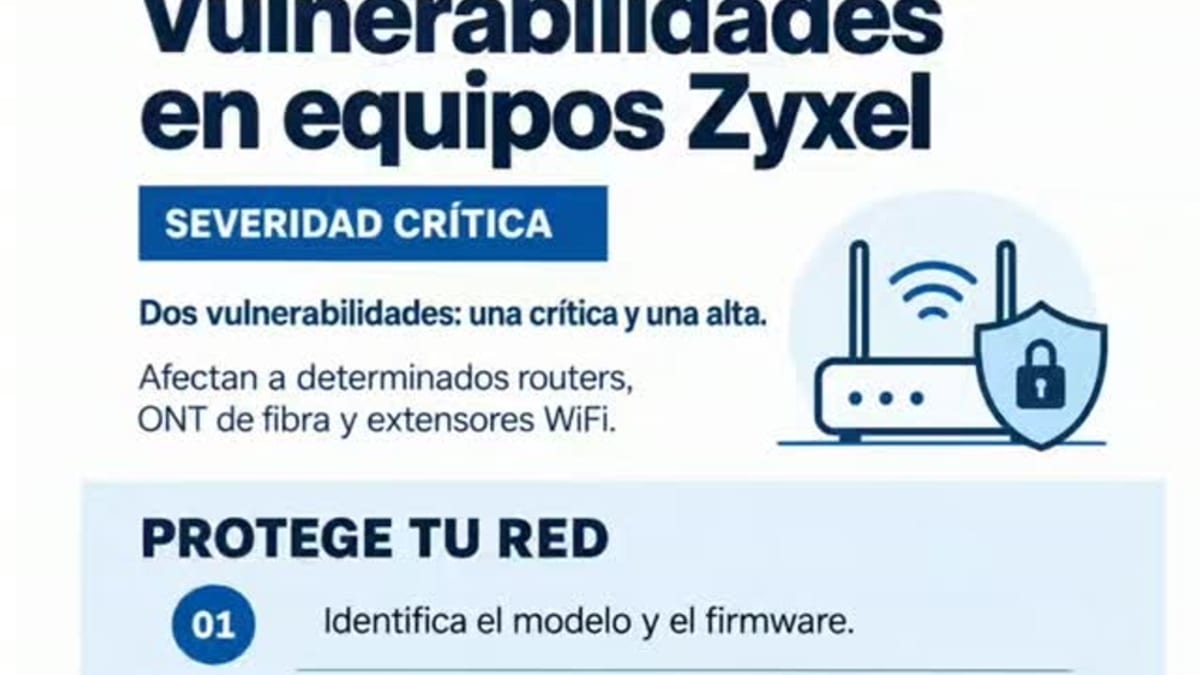
Según la información difundida, se han identificado dos vulnerabilidades: una de severidad crítica y otra alta. Estos fallos afectan a determinados routers, ONT de fibra y extensores WiFi de la marca Zyxel.
¿Qué equipos están afectados?
Aunque la alerta no especifica modelos concretos en el comunicado de Fuenlabrada, el Ayuntamiento recomienda que las empresas y usuarios identifiquen el modelo exacto de su dispositivo para determinar si están en riesgo.
Medidas de protección recomendadas
La Concejalía de Innovación ha establecido un protocolo de actuación en tres pasos:
- Identificar el modelo y el firmware de tu dispositivo.
- Consultar el boletín de Zyxel e instalar la versión corregida disponible.
- Si el equipo fue proporcionado por tu operador de Internet, solicitar directamente la actualización correspondiente al operador.
Aunque el acceso de gestión desde Internet está desactivado por defecto en estos equipos, el Ayuntamiento de Fuenlabrada subraya que es importante aplicar las actualizaciones de seguridad cuanto antes para proteger la red y la información almacenada.
Información adicional
Para obtener más detalles técnicos sobre estas vulnerabilidades, el Ayuntamiento remite a las empresas y usuarios al análisis completo disponible en el sitio del Instituto Nacional de Ciberseguridad (INCIBE): https://www.incibe.es/empresas/avisos/multiples-vulnerabilidades-en-equipos-de-red-de-zyxel
Fuenlabrada hace hincapié en que mantener los dispositivos actualizados es fundamental para prevenir accesos no autorizados y proteger la seguridad digital de las redes corporativas y domésticas.
Fuente: innovafuenla
Contenido elaborado con apoyo de IA a partir de fuentes verificadas.